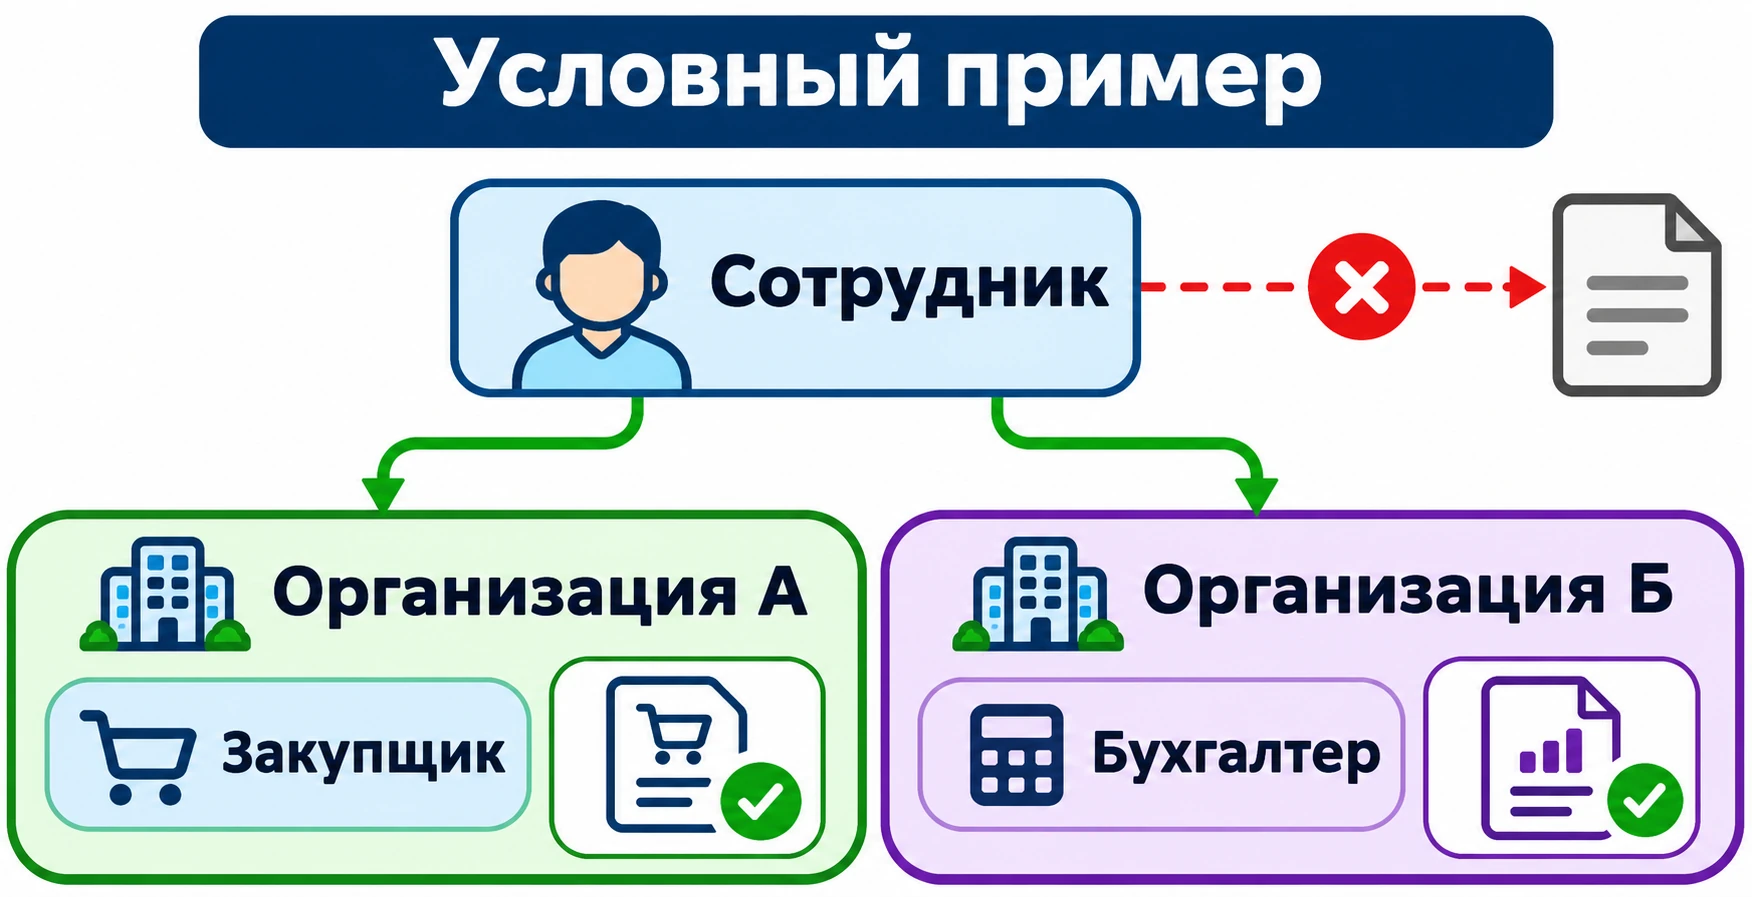
Сотрудник покупателя оформляет заказы в организации А, но в организации Б он должен только смотреть историю закупок. Если роль «закупщик» назначена на всю учётную запись и правила доступа не учитывают организацию, её полномочия будут действовать одинаково в А и Б. Само название роли границы доступа не определяет — их задают правила, привязанные к организации и проверяемые на сервере.
OWASP разделяет аутентификацию и авторизацию: успешный вход сам по себе не даёт права на объекты и операции. Для проектирования OWASP Authorization Cheat Sheet рекомендует перечислить пользователей, ресурсы и операции, задать минимальные полномочия и запрещать доступ по умолчанию, проверяя разрешения на сервере при каждом запросе. В B2B-портале к этому набору добавляется организация: одинаковое действие может быть разрешено в одной организации и запрещено в другой.
Соберите роли и рабочие действия
Начните не с названий должностей, а с действий, которые пользователи выполняют в портале. Для каждой роли выпишите, что она делает с заказами, ценами, документами и сотрудниками. Должность «менеджер по закупкам» в разных компаниях означает разный набор операций, поэтому формулируйте действие глаголом: создать заказ, согласовать заказ, скачать документ, изменить цену в согласовании.
Просмотр цен, создание заказа, согласование заказа, скачивание документов и управление сотрудниками — разные полномочия. Их не обязательно объединять в одном флаге «доступ к закупкам»: когда сотрудник оформляет заказы, но не меняет состав участников организации, отдельные действия для этого уже есть.
- Закупщик — создаёт заказы, видит цены и статусы.
- Согласующий — подтверждает или отклоняет заказ, но не обязательно создаёт его.
- Бухгалтер — скачивает счета и закрывающие документы.
- Администратор клиента — приглашает сотрудников и назначает роли.
Список ролей — черновик для обсуждения с заказчиком, а не отраслевой стандарт. Сверяйте его с реальными процессами закупок в компании: кто формирует заявку, кто её утверждает, кто получает документы. Матрицу удобно составлять до разработки интерфейса: она становится основой требований к проектированию B2B-портала и к приёмке.
Определите границы доступа между организациями
Tenant в многопользовательской архитектуре — это контекст клиента или группы пользователей, для которого обеспечивают изоляцию данных. Организация покупателя в портале — коммерческая единица, от имени которой действует сотрудник. Совпадают ли они, определяется моделью проекта: автоматически отождествлять организацию и tenant нельзя без описания модели данных. Смешение понятий на этапе требований приводит к тому, что правило «доступ в пределах своей организации» невозможно однозначно проверить.
Идентификатор организации, который клиент передаёт в запросе, — это выбор контекста, а не подтверждение права. OWASP для мультитенантных приложений требует, чтобы сервер проверял право пользователя действовать в выбранном контексте. Проверка членства в организации зависит от модели конкретного портала: если организация и tenant совпадают, сервер проверяет актуальное членство; если нет, он может опираться на разрешение сервиса или другой механизм, заданный при проектировании. Практический вывод: сервер при каждом запросе проверяет актуальные права пользователя на действие с объектом в выбранной организации. Список организаций и ролей, сохранённый при входе, сам по себе не годится как основание доступа: без актуализации он может противоречить требованию немедленного отзыва доступа.
Отдельно опишите принадлежность объекта. Заказ, счёт или документ относятся к организации, и право действовать с ними определяется этой принадлежностью. Для API, принимающего идентификатор объекта, OWASP API1:2023 требует проверять право текущего пользователя на запрошенное действие с конкретным объектом. Идентификатор в ссылке не заменяет такую проверку: знание идентификатора, включая UUID, не должно открывать чужой документ.
Скрытая кнопка в интерфейсе не заменяет серверную проверку. Пользователь может обратиться к операции напрямую, поэтому правило доступа должно проверяться на каждом запросе.
Заполните матрицу прав
Рабочий формат строки: роль, объект, действие, организация, дополнительные условия, разрешение или запрет. Для каждой комбинации укажите явный результат — «разрешено» или «запрещено». Запрет по умолчанию удобнее: новое действие без описанного правила не открывается никому, пока его не согласуют.
Ниже — пустой шаблон. Скопируйте его в документ требований и заполняйте построчно; строк «Разрешено» и «Запрещено» должно быть столько, сколько комбинаций вы согласовали.
| Роль | Объект | Действие | Организация | Дополнительные условия | Разрешение или запрет |
|---|---|---|---|---|---|
| … | … | … | … | … | … |
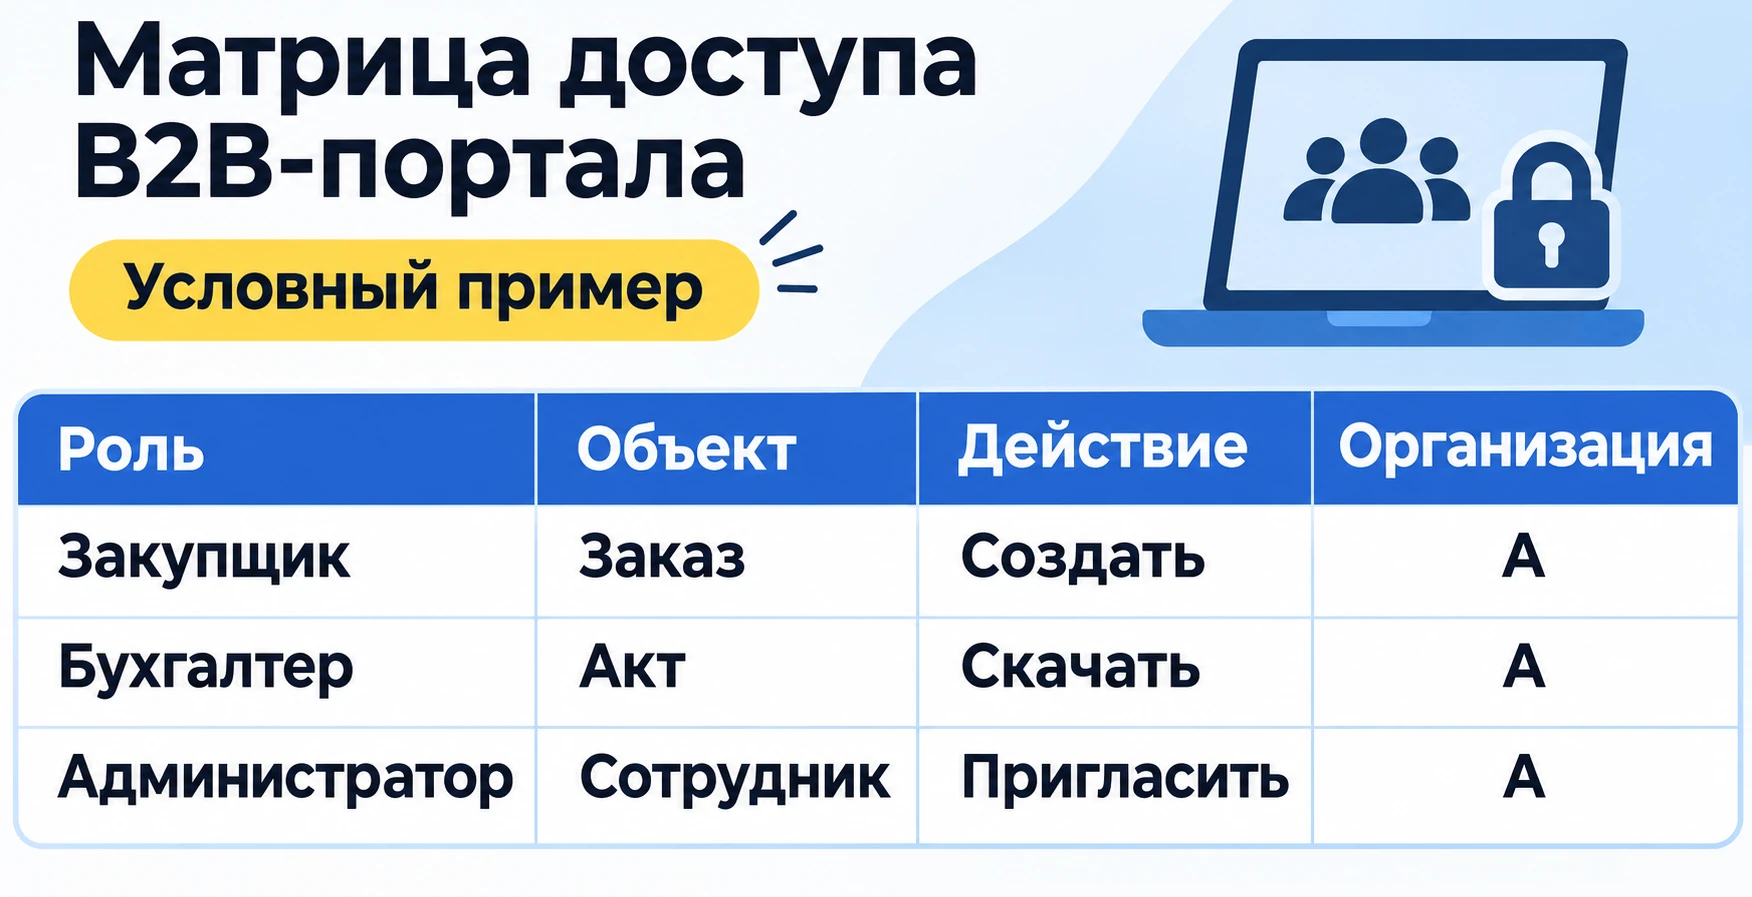
Строки с ролью «Закупщик» относятся к одной условной учётной записи: в организации А ей разрешено создавать заказы, в Б — только просматривать. Условный пример заполнения — не универсальный стандарт, а образец согласования. В нём бухгалтер скачивает документы организации А. Порог суммы для согласующего показан как образец дополнительного условия; значение задаёт заказчик. Такой условный пример применим и к кабинету дилера.
| Роль | Объект | Действие | Организация | Дополнительные условия | Разрешение или запрет |
|---|---|---|---|---|---|
| Закупщик | Заказ | Создать | А | Одна и та же условная учётная запись | Разрешено |
| Закупщик | Заказ | Смотреть | Б | Одна и та же условная учётная запись | Разрешено |
| Закупщик | Заказ | Создать | Б | Одна и та же условная учётная запись | Запрещено |
| Бухгалтер | Документ | Скачать | А | — | Разрешено |
| Бухгалтер | Документ | Скачать | Б | — | Запрещено |
| Согласующий | Заказ | Согласовать | А | Сумма в пределах лимита | Разрешено |
Заполняйте матрицу вместе с ответственными за закупки и бухгалтерию: они назовут действия, которые в портале должны быть запрещены, и условия, при которых исключение действительно нужно. Храните матрицу как версионируемый документ требований, чтобы приёмка ссылалась на согласованную версию, а не на переписку.
Ограничьте полномочия администратора клиента
Администратор клиента — это роль внутри организации покупателя, а не сотрудник, который видит все коммерческие данные. Отдельно согласуйте, кого администратор приглашает, какие роли назначает и в каких организациях действует. Управление сотрудниками не должно автоматически означать доступ ко всем заказам, ценам и документам.
Отдельно согласуйте, может ли администратор назначать роли себе. Для назначения ролей другим сотрудникам задайте разрешённый ему набор: возможность управлять сотрудниками сама по себе не разрешает выдавать любую роль. Разрешённый к выдаче набор не обязательно совпадает с собственными правами администратора на цены и документы.
Пример ситуации: администратору выдали право назначать любую роль, включая полный доступ к финансовым документам. В этом случае опишите перечень ролей, которыми он вправе управлять, и предел: например, администратор организации А не назначает роли в организации Б, даже если его учётная запись связана с обеими. Такие границы фиксируются в матрице теми же строками, что и остальные действия.
Если администратор может пригласить коллегу и сразу наделить его полномочиями, решение о максимальной выдаваемой роли принимает заказчик. Правило доступа по умолчанию должно оставаться запрещающим, а любое расширение полномочий — фиксироваться в журнале.
Опишите приглашение, изменение роли и отключение
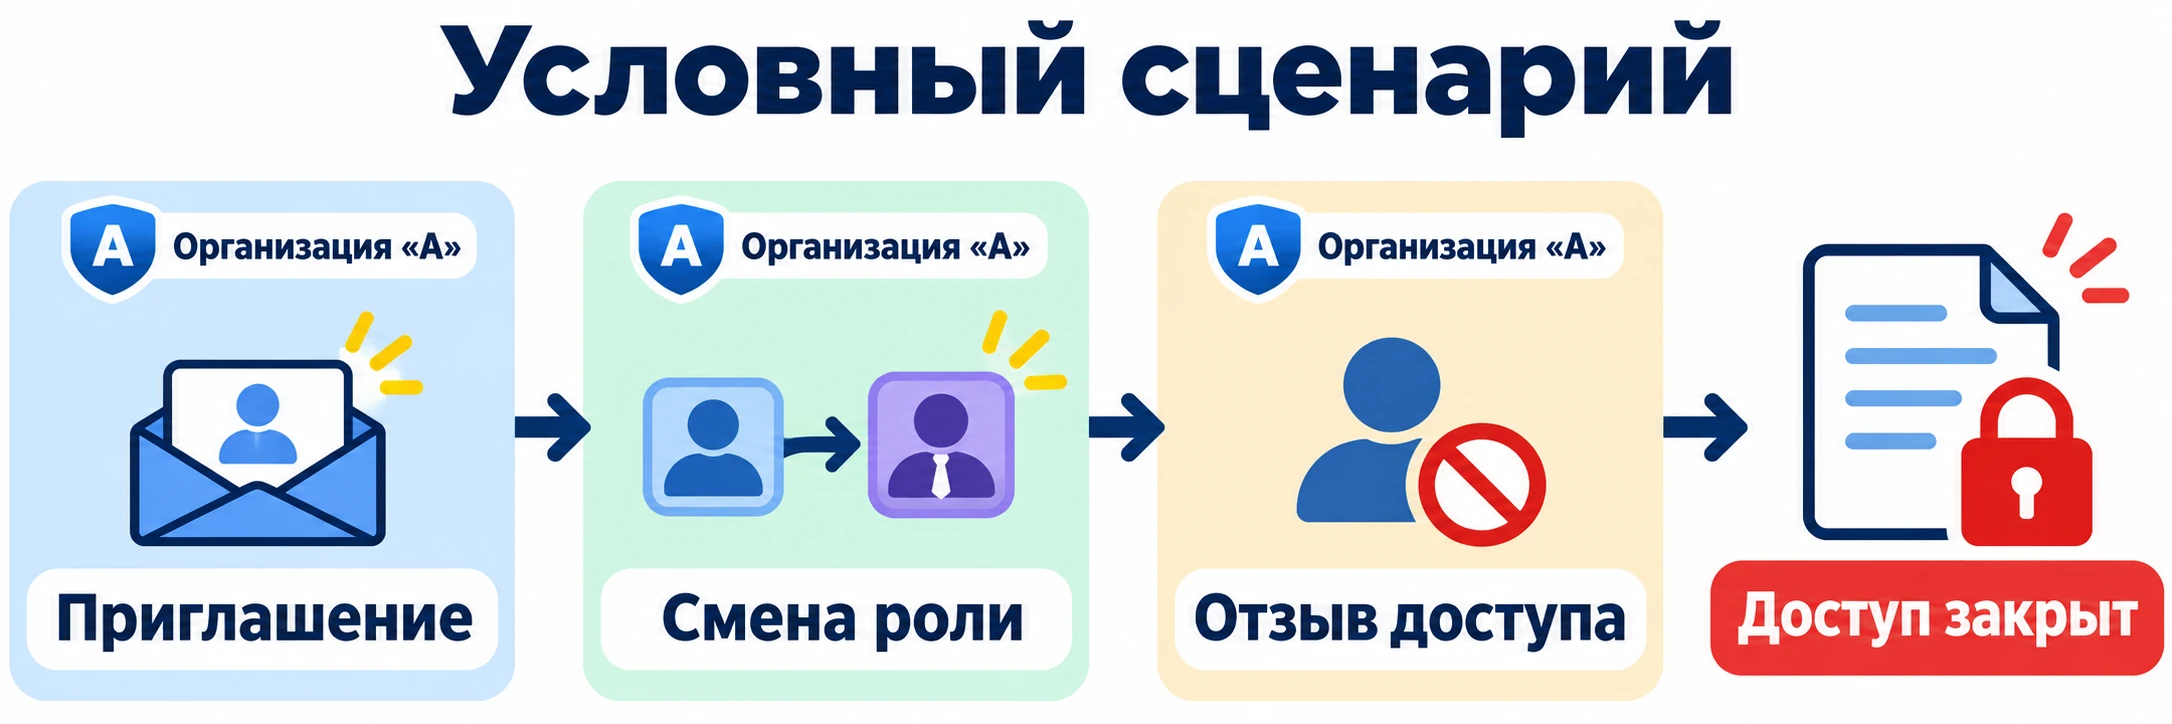
Матрица описывает состояния доступа, поэтому рядом с ней нужен набор переходов. Для приглашения укажите, кто его отправляет, какую организацию и роль оно даёт, сколько действует ссылка и что происходит, если сотрудник не принял приглашение. Для смены роли опишите, какие полномочия появляются и исчезают и с какого момента применяется изменение.
Отключение сотрудника требует отдельной проверки. Если его доступ к организации А отозван, разрешённый доступ к организации Б должен сохраниться, а последующие запросы к данным А — отклоняться, в том числе в уже открытой сессии. Проверять это нужно на сервере: интерфейс может показывать устаревшую страницу, но запрос всё равно должен быть отклонён.
Изменения прав и отзывы доступа отражайте в журнале: при разборе инцидента нужно восстановить, кто и на каком основании выдал полномочия. Состав полей журнала согласуйте с заказчиком; требования к хранению и доступу к журналу зависят от его политики.
Согласуйте исключения и проверьте доступ
Исключения возникают закономерно: временный сотрудник, подрядчик на время проекта, сотрудник, который замещает коллегу в отпуске. Для каждого исключения фиксируйте объект, действие, организацию, основание, согласующего, срок действия или условие прекращения доступа и ответственного за пересмотр.
Приёмка проверяет не только разрешённые действия, но и запрещённые. Для каждого сценария заранее укажите исходные права пользователя и ожидаемый результат — так расхождение легче зафиксировать как дефект.
| Сценарий | Исходные права и объект | Действие | Ожидаемый результат |
|---|---|---|---|
| Разрешённое действие | Закупщик; роль в организации А «создание заказов» | Создать заказ в организации А | Заказ создан |
| Запрещённое действие своей роли | Закупщик; в организации Б только просмотр заказов | Создать заказ в организации Б | Отказ, заказ не создан |
| Чужой документ по прямой ссылке | Бухгалтер; право скачивать документы только организации А; документ принадлежит организации Б | Открыть документ Б по известной ссылке | Отказ в доступе к документу Б |
| Чужой документ через замену идентификатора | Бухгалтер; право на документы организации А; тот же документ Б, запрос с подменённым идентификатором | Запросить документ Б, подставив его идентификатор в запрос для организации А | Отказ: проверяется принадлежность объекта и право на действие с ним |
| Переключение организации | Закупщик; создание заказов в А, просмотр заказов в Б | Переключить контекст на Б, открыть список заказов и отправить прямой запрос на создание заказа в Б | Показаны доступные заказы Б, кнопка создания недоступна, сервер отклоняет прямой запрос, заказ не создан |
| Выход администратора за полномочия | Администратор организации А; управляет ролями только в А; самостоятельное повышение прав запрещено; набор разрешённых к выдаче ролей задан | Попытаться назначить роль в организации Б; назначить себе более широкую роль в А; выдать другому сотруднику А роль вне разрешённого набора | Сервер отклоняет каждый запрос; назначение и права не изменяются |
| Повторный запрос после отзыва | Сотрудник; доступ к А отозван, доступ к Б сохранён; сессия открыта до отзыва | Запросить данные организации А и затем организации Б | Запрос к А отклонён на сервере; доступ к Б сохранён |
Учитывайте ограничение, о котором полезно предупредить заказчика: отзыв доступа не удаляет ранее скачанный файл. Если документ уже сохранён на устройстве сотрудника, портал не может его вернуть, поэтому для чувствительных документов политика доступа к скачиванию согласуется отдельно.
Готовую матрицу и сценарии приёмки передайте команде, которая занимается реализацией личного кабинета.